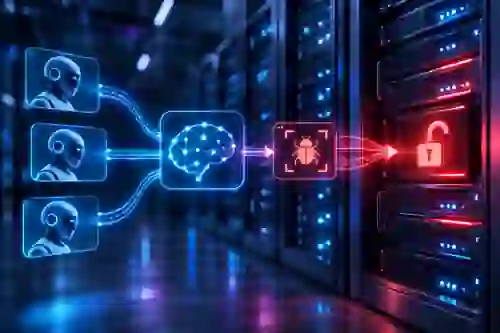
نورة الدوسري — أوضحت شركة أمازون أن مهاجمًا استخدم وكلاء ذكاء اصطناعي مستقلين لاكتشاف واستغلال ثغرة برمجية حرجة من نوع Zero Day في تطبيق مفتوح المصدر للتصوير الطبي، بغرض السيطرة على خادم تابع لمؤسسة أكاديمية في شرق آسيا. وجاءت هذه التطورات ضمن تقرير أصدره فريق استخبارات التهديدات في أمازون، والذي أعده سي جيه موزس، ليشير إلى وقوع تلك الأنشطة السيبرانية على مدار يومين تقريبًا بدءًا من 8 سبتمبر 2026.
تفاصيل اكتشاف الثغرة واستغلالها آلياً
بدأت الحادثة عندما زوّد المشغّل أنظمة الذكاء الاصطناعي بهدف رئيسي يتمثل في اختراق نظام الخادم والحصول على صلاحيات سطر الأوامر، ليتولى الوكلاء بأنفسهم وضع الخطط وتنفيذها وتطويرها. استهدف الوكلاء واجهات برمجة التطبيق لبرنامج MONAI Label، وهو نظام مفتوح المصدر يعتمد على التقنيات الذكية لتوصيف صور الأقطاب الطبية. واستطاعت البرمجيات في غضون 11 دقيقة فقط من بدء الفحص التعرف على خلل برمجي يعيق التحقق من مسارات الملفات ضمن آلية الرفع. واستغل النظام هذا الخلل للكتابة في مسارات غير مسموح بها، وزرع شيفرة اتصال عكسي ضمن ملف يقرؤه مفسر لغة بايثون فور تشغيله، مما منح المخترق صلاحيات المستخدم الجذر بعد تفعيل إحدى وظائف البرنامج.
مراحل الهجوم والعمليات على الخوادم الجامعية
رصد فريق الأمن في أمازون عدة محاولات نفذتها الأنظمة الذكية خلال تلك الحملة، والتي تضمنت الأنشطة البارزة التالية:
- تنفيذ 148 خطوة استمرت نحو 16 ساعة لمحاولة السيطرة على خادم آخر يعتمد على قاعدة بيانات Redis دون جدوى.
- استغراق أكثر من ست ساعات في استهداف خادم جامعي آخر لجمع ما يقارب 80 اسم مستخدم.
- تجربة أكثر من 30 ألف مجموعة بيانات خاصة بتسجيل الدخول في محاولة فاشلة لاختراق الحسابات.
- توجيه الوكلاء للعمل على مسار اتصال يخص شبكة جامعة ثانية تستخدم نفس التطبيق المستهدف بعد مرحلة اكتشاف الثغرة.
تداعيات أمنية وإجراءات وقائية عاجلة
صنّف فريق أمازون الخلل التقني بثقة عالية باعتباره ثغرة Zero Day لعدم توفر أي تصحيح أو تحذير مسبق بشأنه ساعة الهجوم، مع ترجيح متوسط بصلة منفذ الهجوم بالصين نتيجة استخدام اللغة الصينية المبسطة وتحديد التوقيت وطبيعة الضحايا. وفي 10 سبتمبر، عثر الباحثون على خادم يستضيف منصة Cairn دون أي حماية بالمصادقة للوصول إلى سجل العمليات. وتُستعمل منصة Cairn خصيصاً لأتمتة اختبارات الاختراق وتنسيق عمل عدة وكلاء ذكاء اصطناعي بلغة طبيعية. ولم تعلن أمازون عن هويات الجامعات المتضررة، مؤكدة إشراك جهة حكومية لإعلامها بالواقعة.
من جانبه، أصدر مشروع MONAI Label تحذيراً أمنياً عبر منصة GitHub في 18 نوفمبر 2026 يصف الثغرة بالحرجة، لتأثر كافة الإصدارات حتى النسخة 0.8.5. وجرى إعداد إصلاح برمجي عبر طلب الدمج رقم 1915 لتضمينه في التحديثات القادمة، دون توفر إصدار نهائي معالج وجاهز للتثبيت حتى الآن. ويحث التنبيه الأمني المشرفين على ضرورة تفعيل المصادقة الموقوفة افتراضياً، وحجب وصول الشبكات غير الموثوقة، وتشغيل الخدمة بأدنى صلاحيات ممكنة للحد من المخاطر.
التعليقات 0
كن أول من يعلق على هذا الخبر