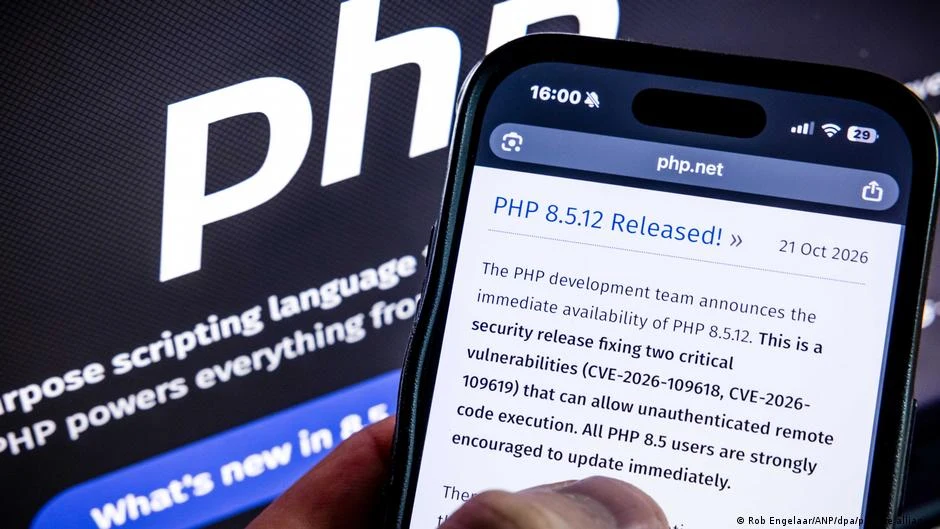
توقفت بوابات إلكترونية تابعة لمؤسسات كبرى في كل من أستراليا وآسيا وأوروبا عن العمل مؤقتاً أو أغلقت أبوابها بعد تفشي أزمتين أمنيتين تهددان الاستقرار الرقمي. واضطر القائمون على تشغيل هذه المواقع إلى الاختيار بين تعطيل الخدمات أو تركها عرضة للاختراق الكامل نتيجة ثغرتين برمجيتين حرجتين. وصدر التحديث الطارئ لمعالجة هذا الخلل في الحادي والعشرين من أكتوبر/تشرين الأول 2026 عند الساعة الرابعة عصراً بالتوقيت العالمي الموحد من قبل فريق PHP.
تفاصيل الثغرتين ومستوى الخطورة التقنية
تحمل العيوب الأمنية الرمزين CVE-2026-109618 وCVE-2026-109619، وحصلت على لقب PHP2Shell إعلامياً. سجلت الثغرتان درجة خطورة بلغت 9.2 من أصل 10 على مقياس CVSS 4.0 بسبب طبيعتهما المعقدة. وينشأ الخلل داخل محرك PHP نتيجة عيوب في إدارة الذاكرة، مما يتيح للمهاجمين تنفيذ أوامر برمجية مباشرة على الخوادم بصلاحيات كاملة دون الحاجة لكلمة مرور أو أي تفاعل بشري.
نطاق الانتشار الواسع وتأثير الخوادم المكشوفة
تؤثر هذه البرمجيات بشكل مباشر على البنية التحتية للإنترنت، إذ تعمل لغة PHP في ما بين 70 و75 بالمئة من إجمالي مواقع الويب العالمية، وتعتمد عليها أكثر من 40 بالمئة من بوابات ووردبريس. وأوضحت تيفاني فاريس أن جميع الخوادم العاملة بأي إصدار صدر خلال العقدين الماضيين معرضة للخطر تماماً. وكشفت بيانات وحدة Unit 42 عن وجود 22.6 مليون نسخة PHP مكشوفة عبر شبكة الإنترنت، بينما بيّنت إحصاءات Censys أن نحو 1.5 مليون مضيف من أصل 2.6 مليون يعتمدون على إصدارات قديمة لا يتوفر لها أي إصلاح برمجي.
حجم الانقطاعات والإجراءات الوقائية للمؤسسات
- تعليق عمل بوابات حجز المواعيد وأقسام خدمة العملاء وظهور رسائل صيانة مستمرة.
- إيقاف مواقع مركز الأمن السيبراني الوطني في هولندا وميناء روتردام والاتحاد الهولندي لكرة القدم.
- إغلاق صفحات مجلس النواب الهولندي والمستشفيات وخدمة الهوية الرقمية في هولندا.
- تعطيل وزارة الداخلية الفرنسية ومحافظة شرطة باريس لمواقعها الرسمية للسبب ذاته.
- إغلاق مجالس إدنبرة وبريستول وأكسفورد في بريطانيا خدماتها الرقمية ضمن إجراءات الصيانة الوقائية.
التحذيرات الدولية ورصد محاولات الاختراق
سبق الإصدار تحذيرات رسمية مكثفة أطلقتها فرق الاستجابة في الاتحاد الأوروبي، ووحدات CERT-EU وCERT.at، إضافة إلى المكتب الألماني لأمن المعلومات ومجلس الأمن السيبراني الهولندي. وأكد البيت الأبيض اطلاعه على الأزمة يوم الجمعة السادس عشر من أكتوبر 2026، بينما دعت رئيسة الوزراء اليابانية ساناي تاكايتشي مسؤولي المواقع إلى التحقق وتطبيق التحديثات. ورصدت شركة Amazon Threat Intelligence هجوماً تجريبياً على أحد أنظمتها الخداعية في السابع عشر من أكتوبر 2026، وتكررت محاولات الاستغلال يوم الإعلان الرسمي. وأكد جيك نوت رصد محاولات مستمرة لاختراق الأنظمة دون تسجيل أي نجاح حتى الآن، بينما نبّه البروفيسور آلان وودوارد وميشال فوجنياك إلى احتمال استمرار الأزمة طويلاً واستغلالها في عمليات تعدين العملات الرقمية وهجمات حجب الخدمة.
التعليقات 0
كن أول من يعلق على هذا الخبر